علوم وتكنولوجيا
اكتشاف ثغرة ليس لها حل في "ويندوز" تتيح التحكم بالحواسب عن بعد
Windows AppLocker


اكتشف أحد الخبراء الأمنيين الأميركيين ويدعى كيسي سميث، ثغرة في "ويندوز" تتيح للقراصنة اختراق أنظمة الحماية الموجودة في النظام، وفتح تطبيقات الحواسيب عن بعد، ولم يتم ايجاد حل لها حتى الآن.
وبحسب موقع "العربية نت"، فإن الثغرة الأمنية موجودة في برنامج خط الأوامر الخاص بالنظام Regsvr32.exe وهي تسمح بتجاوز أنظمة حماية التطبيقات Windows AppLocker، ويمكنها التحايل على قائمة التطبيقات المسموحة التي يوفرها نظام الحماية على النسخ الخاصة بقطاع الأعمال من "ويندوز 7" وما فوق، باستخدام خط الأوامر للإشارة إلى ملف أو موقع يتم التحكم به عبر قراصنة.
ويمكن للقراصنة عبر هذه الثغرة، استخدام الملفات والبرامج النصية لتشغيل أي تطبيق على نظام "ويندوز" عن بعد، دون الحاجة لحقوق المسؤول عن النظام أو امتيازات الوصول.
ولا يتطلب استخدام الثغرة أي تعديل للنظام، مايعني استغلالها دون ترك أي أثر، لإخفاء أنشطة المخترقين.
ويجب على المستخدمين تعطيل برنامج Regsvr32.exe ضمن Windows Firewall لتخفيف المشكلة، كونه لايوجد اي حل حتى الآن للثغرة.
سيريانيوز
الشيباني : لا يوجد أي نشر لقوات عسكرية سورية في اليمن
الشيباني: سوريا لن تكون مصدراَ لتهديد دول الجوار
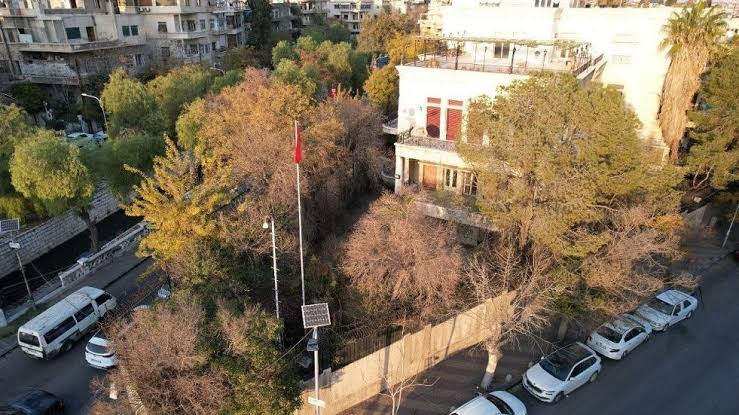
السفارة التركية بدمشق: دخول نظام التأشيرة الإلكترونية للسوريين الراغبين بالسفر إلى قبرص التركية حيز التنفيذ

كيري يلتقي بمسؤولين سعوديين واماراتيين بابو ظبي لبحث توحيد المعارضة السورية

سوريا تعلن استعادة طائرة عسكرية من ليبيا
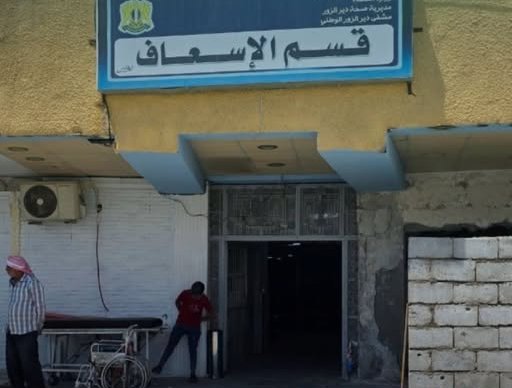
ارتفاع حصيلة المصابين بالتسمم الغذائي في دير الزور الى 227
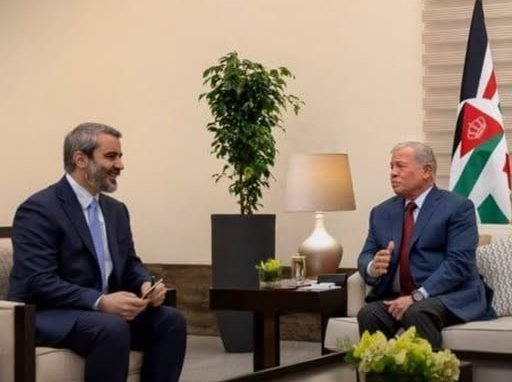
الشيباني يبحث مع ملك الأردن علاقات التعاون والهجمات الاسرائيلية على سوريا
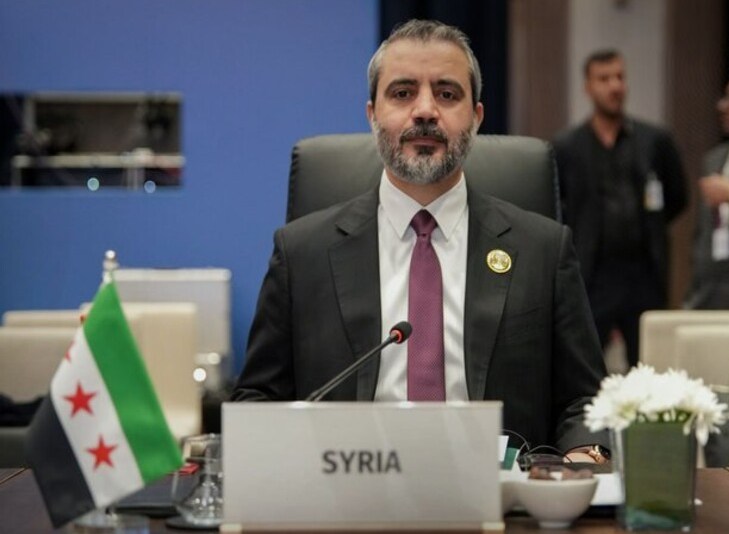
الشيباني: قرار اسرائيل ضم الجولان "حبر على ورق"
واشنطن تعلن رفع الحظر العسكري المفروض على سوريا


