علوم وتكنولوجيا
"كاسبرسكي" تكتشف من يقف خلف فايروس WannaCry
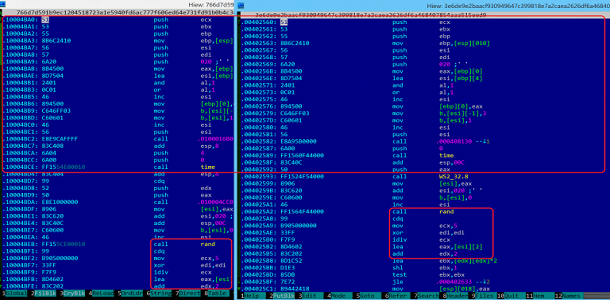


قال باحثون في شركة "كاسبرسكي"، إنهم يملكون أدلة تؤكد علاقة كوريا الشمالية ببرمجية انتزاع الفدية WannaCry التي سببة خسائر كبيرة جداً ولازالت مستمرة في الانتشار حتى اليوم.
وبحسب securelist، فإن الشيفرة البرمجية التي تم الحصول عليها من WannaCry تم تجميعها من قبل مجموعة Lazarus المرتبطة بحكومة كوريا الشمالية، وتم إنشاء النسخة الأولى من WannaCry في شباط الماضي.
وتشير العينات التي حصلت عليها "كاسبرسكي" من الشيفرة البرمجية أنها تحوي تشابه مع شيفرة برمجية استخدمتها Lazarus لإنشاء باب خلفي في الأنظمة.
وتدعو "كاسبرسكي" الباحثين الأمنيين حول العالم بمتابعة الموضوع أكثر لمعرفة إن كان هناك دولة وراء برمجية انتزاع الفدية WannaCry أم مجرد شخص عادي استخدم شيفرات وأدوات وكالة الأمن القومي الأمريكي التي نشرتها ويكيليكس حتى يقلق العالم لأيام ويعطل أكثر من 200 ألف كمبيوتر في 99 بلد.
سيريانيوز
الشيباني : لا يوجد أي نشر لقوات عسكرية سورية في اليمن
الشيباني: سوريا لن تكون مصدراَ لتهديد دول الجوار
السفارة التركية بدمشق: دخول نظام التأشيرة الإلكترونية للسوريين الراغبين بالسفر إلى قبرص التركية حيز التنفيذ

كيري يلتقي بمسؤولين سعوديين واماراتيين بابو ظبي لبحث توحيد المعارضة السورية
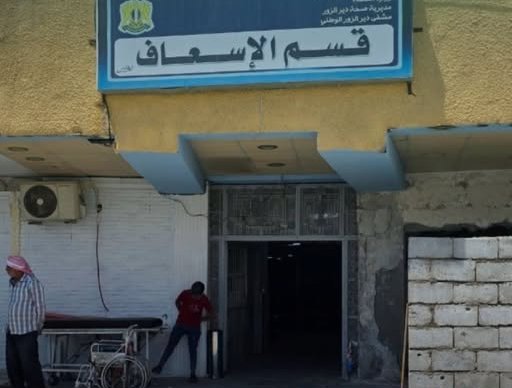
ارتفاع حصيلة المصابين بالتسمم الغذائي في دير الزور الى 227
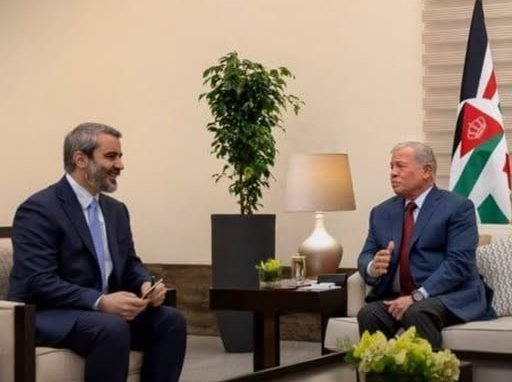
الشيباني يبحث مع ملك الأردن علاقات التعاون والهجمات الاسرائيلية على سوريا
الشيباني: قرار اسرائيل ضم الجولان "حبر على ورق"
واشنطن تعلن رفع الحظر العسكري المفروض على سوريا

عبد اللهيان: فشل الحل السياسي في سوريا سيؤدي إلى فجوة أمنية تمتد إلى الدول المحيطة بها


