علوم وتكنولوجيا
اكتشاف برمجية خبيثة تهدد مستخدمي "آندرويد"


كشفت إحدى الشركات الأمنية، عن اصدارات جديدة من برمجية خبيثة، تسيطر على أجهزة "آندرويد" بشكل كامل وتستغله للتجسس عليه.
ونقل موقع blog.trendmicro عن شركة الأمن والحماية Trend Micro، قوله إنه هناك 3 نسخ جديدة من البرمجية الخبيثة، تعمل اثنتان منها على حذف بيانات المستخدم أو السيطرة على وظائف الجهاز بالكامل، بينما تتوسع النسخة الثالثة بإمكانيات إضافية مثل مراقبة البيانات التي تنشرها حساسات الأجهزة، وجمع معلومات عن المكالمات، والرسائل، والموقع الجغرفي، وغير ذلك.
ويمكن للبرمجية تعديل الملفات وحذفها ورفعها وتنزيلها، والإتصال بأرقام هواتف معينة، وتشغيل أوامر برمجية معينة، ومراقبة حساسات الجهاز، تسجيل مقاطع الفيديو والصوت، وغير ذلك.
وبرمجية GhostCtrl الخبيثة تعتبر امتداد للدودة المكتشفة مؤخراً القادرة على اختطاف أجهزة الكمبيوتر مهما كان نظام تشغيلها عبر استخدام جهاز "أندرويد" أو العكس.
ويتم تمويه البرمجية الخبيثة على أنها تطبيق "أندرويد" بلاحقة apk وغالباً تستخدم التطبيقات الشهيرة مثل "واتساب" كغطاء تمويهي لتنزيل التطبيق الخبيث الذي يقوم بدوره بتنزيل برمجية خبيثة.
سيريانيوز
TAG: آندرويد،

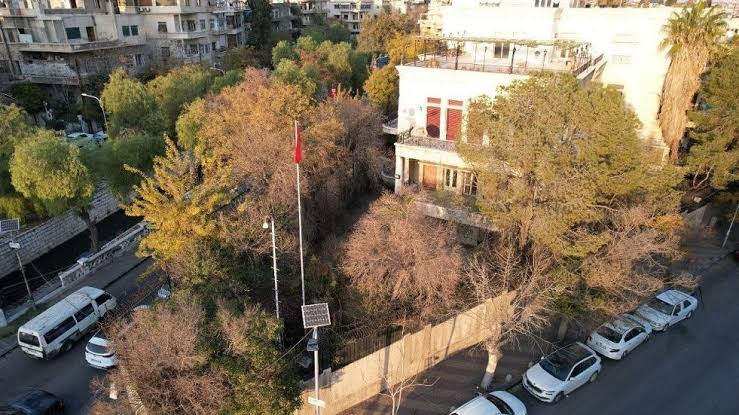
السفارة التركية بدمشق: دخول نظام التأشيرة الإلكترونية للسوريين الراغبين بالسفر إلى قبرص التركية حيز التنفيذ
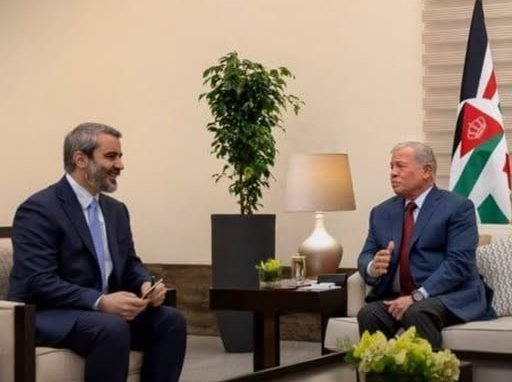
الشيباني يبحث مع ملك الأردن علاقات التعاون والهجمات الاسرائيلية على سوريا
الشيباني: قرار اسرائيل ضم الجولان "حبر على ورق"
واشنطن تعلن رفع الحظر العسكري المفروض على سوريا
لليوم الثاني على التوالي.. أهالي قدسيا يتظاهرون احتجاجا على إقامة مشروعي "أبيات هيلز" و"شام فيو"
سوريا تعزز موقعها كممر تجاري بين الخليج وأوروبا عبر مشاريع طرق دولية
سوريا تدين مقتل شاب من ذوي الاحتياجات الخاصة على يد اسرائيل في درعا
اليابان تعلن رفعها للعقوبات عن شركات وجهات سورية
وكالة: العراق يبدأ استلام شحنات البنزين عبر ميناء بانياس
اصابة 31 شخصاَ بحادث سير على أوتوستراد دمشق – درعا
عصابة مسلحة تقتحم ورشة صاغة في باب توما وتستولي على الذهب